Chapitre 3. V12.13.02 3.2. Jeton API
Authentification pour un accès simple et sécurisé aux API Web |  |
| Précédent | Suivant |
Afin de faciliter les accès automatisés à l'API du serveur, un système de jetons API a été mis en place. L'objectif est de permettre aux scripts et aux intégrations de bénéficier d'une authentification sécurisée sans avoir à utiliser directement les mots de passe des utilisateurs. Par ailleurs, l’infrastructure d’authentification a été étendue afin de permettre la configuration parallèle de plusieurs fournisseurs OpenID . L’avantage d’un jeton API distinct réside également dans le fait que la clé API peut être facilement supprimée sans compromettre l’utilisateur concerné .
Jeton API pour les accès automatisés
Les jetons API constituent la méthode d'authentification recommandée pour les accès scriptés à l'API REST. Ils sont associés à un compte utilisateur existant et héritent de ses autorisations. Cela permet aux applications automatisées d'accéder à l'API au nom d'un utilisateur sans avoir à connaître ni à enregistrer son mot de passe.
Contrairement à l' authentification de base, qui implique la transmission du nom d'utilisateur et du mot de passe, les jetons API peuvent être gérés indépendamment du mot de passe de l'utilisateur. Si un jeton est compromis, il peut être révoqué et régénéré, sans qu'il soit nécessaire d'apporter des modifications au compte utilisateur.
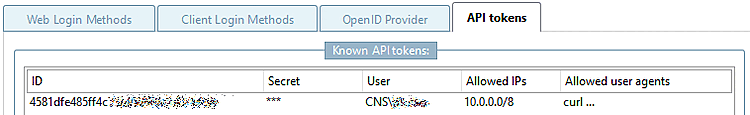
Un jeton API se compose d'un identifiant public et d'une clé secrète [Secret].
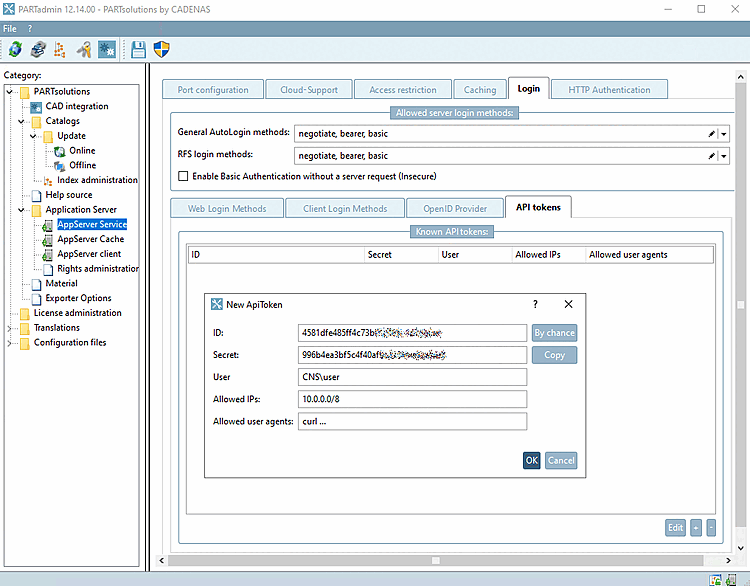
Générez un identifiant et une clé secrète à l'aide du bouton « ».
Veillez à saisir un utilisateur. Tous les utilisateurs enregistrés dans la gestion des droits [Rights administration] peuvent être saisis ici.
De plus, les jetons API peuvent, si nécessaire, être soumis à des restrictions, par exemple :
Ces restrictions réduisent le risque d'abus et permettent une utilisation contrôlée des accès automatisés.
Copiez à l'aide du bouton » l'ID, le secret et les autres paramètres dans le presse-papiers.
Le « Secret » [Secret] n'apparaît que lors de sa création et ne peut plus être consulté par la suite. Cela permet d'éviter que les identifiants d'accès ne soient divulgués a posteriori.

Une fois confirmé en cliquant sur , la saisie est enregistrée.
Authentification OpenID avancée
Les extensions sont désormais accessibles via une interface utilisateur graphique. Cela évite d'avoir à modifier manuellement les fichiers de configuration.
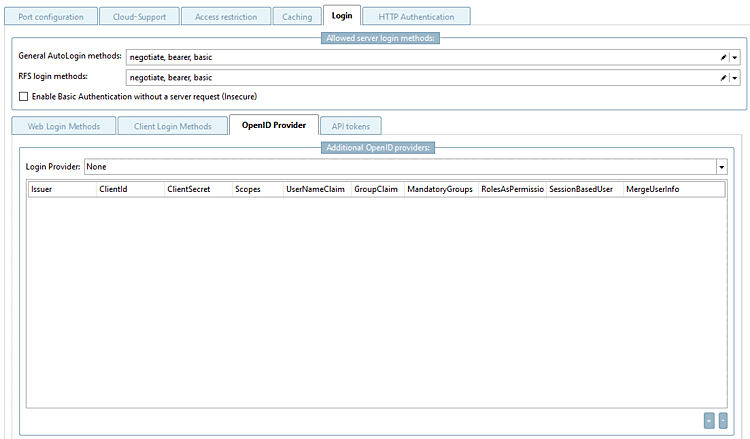
Autoriser l'authentification de base sans requête au serveur (Non sécurisé) [Enable Basic Authentication without a server request (Insecure)]: si cette option est activée, le nom d'utilisateur et le mot de passe sont transmis en clair.
Fournisseur d'authentification [Login Provider]: pour les solutions AppServer, il existe un seul fournisseur OpenID, qui est configuré ici. Il s'agit du fournisseur OpenID qui s'affiche lors de la connexion à 3Dfindit.
Outre le fournisseur d'authentification [Login Provider] par défaut, il est possible, en cliquant sur le bouton , de configurer autant de fournisseurs OpenID [OpenID Provider] supplémentaires que souhaité. Cela permet de prendre en charge simultanément différentes sources d'identité, ce qui revêt une importance particulière pour les intégrations et les scénarios d'automatisation.
La configuration comprend les paramètres suivants :
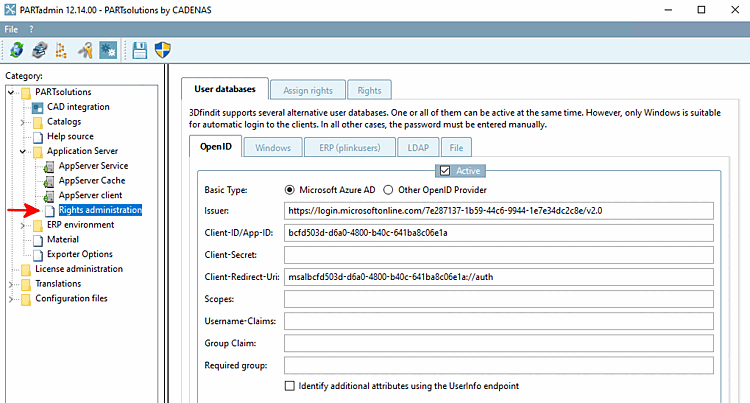
De cette manière, il est possible de configurer d'autres fournisseurs, indépendamment des paramètres définis sous « Gestion des droits [Rights administration] > Bases de données utilisateurs [User databases] > OpenID ».