
1.4.5.9.1.
Service AppServer: Configuration
1.4.5.9.1.1. Onglet « Configuration des ports »
|  |
| Précédent | Suivant |
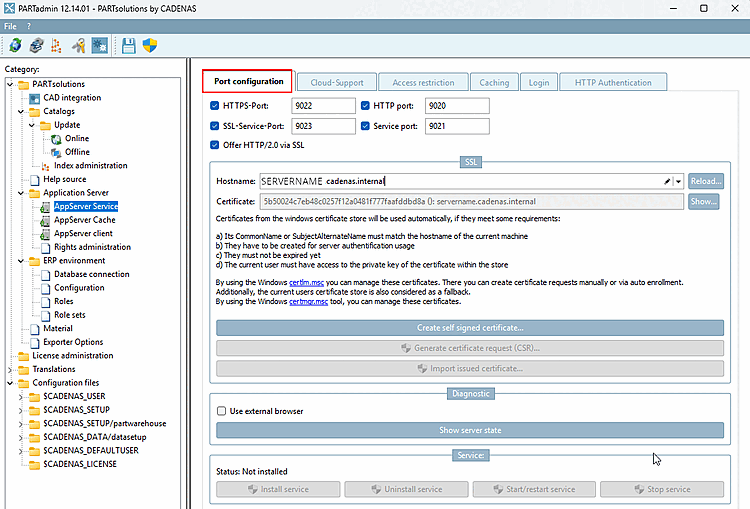
La communication entre le client et le serveur peut être chiffrée et/ou non chiffrée (en général, l'une ou l'autre). Définissez le mode en cochant les cases correspondantes.
Le port HTTP [HTTP port] et le port de service [Service port] sont les ports par défaut sans cryptage SSL.
Le port HTTPS [HTTPS-Port] et le port du service SSL [SSL-Service-Port] sont utilisés dans le cadre du chiffrement SSL.
Vous trouverez des informations détaillées sur le cryptage SSL à l'adresse Section 1.4.5.9.1.6, « Cryptage SSL ».
Proposer HTTP/2.0 via SSL [Offer HTTP/2.0 via SSL]:
Le PARTapplicationServer prend en charge le protocole HTTP/2 – chiffré via SSL/TLS (négocié via ALPN) et non chiffré (h2c). Ce sont sont notamment les applications web telles que le tableau de bord qui en bénéficient : plusieurs requêtes sont regroupées sur une seule connexion, ce qui réduit les temps d'attente.
