
1.4.5.9.1.
Servizio AppServer: Configurazione
1.4.5.9.1.1. Pagina "Configurazione porte"
|  |
| Indietro | Avanti |
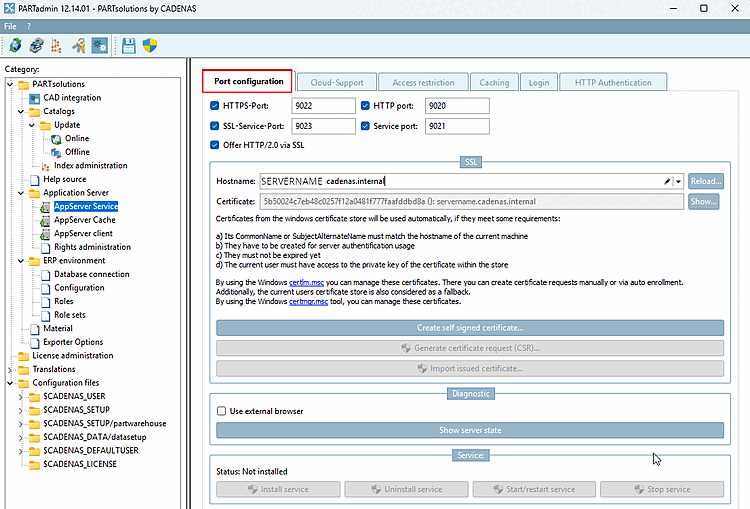
La comunicazione tra client e server può avvenire in modo crittografato e/o non crittografato (di norma, l'uno o l'altro). Specificare la modalità selezionando le caselle di controllo corrispondenti.
Comunicazione non crittografata
La porta HTTP [HTTP port] e la porta del servizio [Service port] sono le porte predefinite senza crittografia SSL.
La porta HTTPS [HTTPS-Port] e la porta del servizio SSL [SSL-Service-Port] vengono utilizzate in caso di crittografia SSL.
Per informazioni dettagliate sulla crittografia SSL, consultare il sito Sezione 1.4.5.9.1.6, “Crittografia SSL ”.
Offrire HTTP/2.0 su SSL [Offer HTTP/2.0 via SSL]:
Il PARTapplicationServer supporta il protocollo HTTP/2 – in forma crittografata tramite SSL/TLS (negoziato tramite ALPN) e in forma non crittografata (h2c). Ne traggono vantaggio tutto, ne traggono vantaggio le applicazioni web come la dashboard: diverse richieste vengono raggruppate in un’unica connessione, riducendo così i tempi di attesa.
