1.4.5.5.9. Performances
et sécurité 1.4.5.5.9.1. Configuration de sécurité sur le serveur d'applications |  |
| Précédent | Suivant |
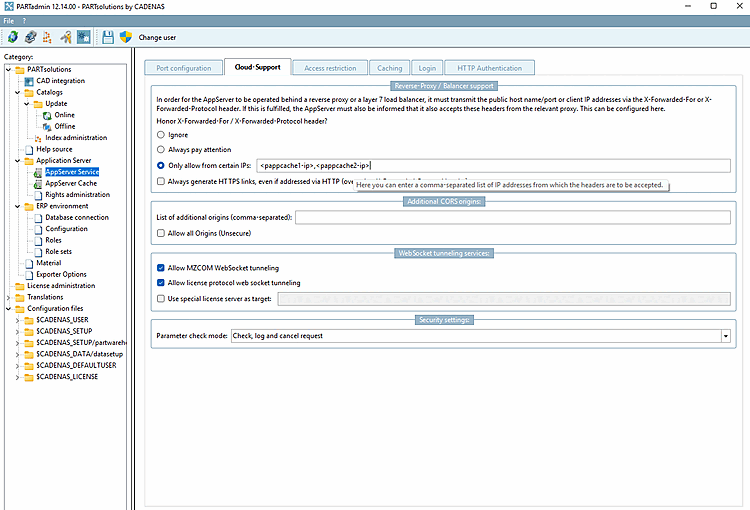
Pour que le serveur de cache puisse fonctionner correctement en tant que proxy en amont, il faut configurer certains paramètres de sécurité sur l’AppServer. Vous les trouverez dans PARTadmin, sous Application Server [AppServer Service] > AppServer Service, dans l’onglet Cloud-Support.
Les adresses IP sortantes utilisées par le serveur cache doivent être ajoutées à la liste des proxys autorisés dans la configuration de l'AppServer (option « Only allow from certain IPs » sous « Honor X-Forwarded-For / X-Forwarded-Protocol ? ).
L' AppServer s'en charge automatiquement pour l'adresse IP, accessible via le DNS, du nom d'hôte du cache. Si celle-ci ne correspond pas à l' adresse IP sortante réelle, l'adresse réelle doit être ajoutée manuellement à la liste des serveurs proxy autorisés.
Le nom d'hôte du serveur de cache est automatiquement ajouté à la liste des hôtes CORS autorisés. Si nécessaire, vous pouvez ajouter d'autres origines sous « Additional CORS origins ».