1.4.5.5.9. Prestazioni
e sicurezza 1.4.5.5.9.1. Configurazione della sicurezza sul server delle applicazioni |  |
| Indietro | Avanti |
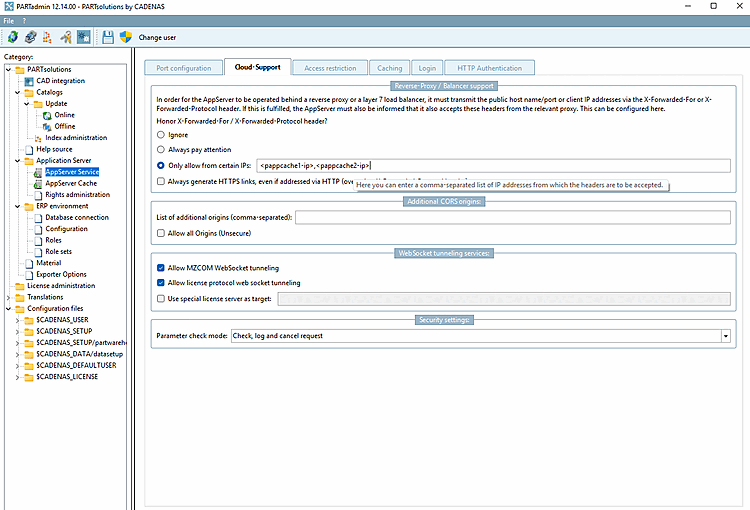
Affinché il server cache possa funzionare correttamente come proxy a monte, è necessario configurare alcune impostazioni di sicurezza su AppServer. Queste sono disponibili in PARTadmin alla voce Application Server [AppServer Service] > AppServer Service nella scheda Cloud-Support.
Gli indirizzi IP in uscita utilizzati dal server cache devono essere aggiunti all’ elenco dei proxy consentiti nella configurazione dell’AppServer (opzione “Consenti solo da determinati IP” sotto “Rispetta l’intestazione X-Forwarded-For / X-Forwarded-Protocol? )
L' AppServer esegue questa operazione automaticamente per l'indirizzo IP, raggiungibile tramite DNS, del nome host della cache. Se questo non corrisponde all' indirizzo IP effettivo in uscita, l'indirizzo reale deve essere aggiunto manualmente all'elenco dei server proxy autorizzati.
Il nome host del server cache viene aggiunto automaticamente all'elenco degli host CORS consentiti. Se necessario, è possibile aggiungere ulteriori origini nella sezione Additional CORS origins.