1.4.5.5.9. Performance
und Sicherheit 1.4.5.5.9.1. Sicherheitskonfiguration am AppServer |  |
| Zurück | Weiter |
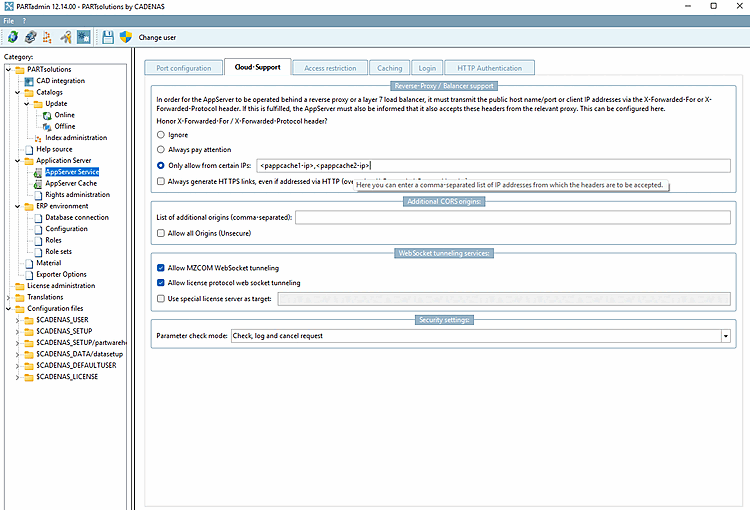
Damit der Cache-Server korrekt als vorgeschalteter Proxy arbeiten kann, müssen am AppServer einige Sicherheitseinstellungen vorgenommen werden. Diese finden Sie im PARTadmin unter Application Server [AppServer Service] > AppServer Service auf der Registerseite Cloud-Support.
Die ausgehenden IP-Adressen, die der Cache-Server nutzt, müssen in die Liste der erlaubten Proxies der AppServer-Konfiguration aufgenommen werden (Option Only allow from certain IPs unter Honor X-Forwarded-For / X-Forwarded-Protocol header?).
Der AppServer erledigt dies automatisch für die über DNS erreichbare IP-Adresse des Cache-Hostnamens. Entspricht diese nicht der tatsächlichen ausgehenden IP-Adresse, muss die reale Adresse manuell in die Liste der erlaubten Proxy-Server aufgenommen werden.
Der Hostname des Cache-Servers wird automatisch in die Liste der erlaubten CORS-Hosts aufgenommen. Bei Bedarf können unter Additional CORS origins weitere Origins ergänzt werden.