
5.24.3.4.3. Generare un certificato autofirmato 5.24.3.4.3.3. Certificato in Windows
Importare nel Gestore certificati
|  |
| Indietro | Avanti |
Il certificato generato deve essere presente sul server e sui client nella Gestione certificati di Windows.
Fare clic con il tasto destro del mouse sul certificato esportato e selezionare “Installa certificato” .
Nella procedura guidata di importazione dei certificati, selezionare l’ opzione “Computer locale ” e fare clic su ”.
Selezionare “Salva tutti i certificati nella seguente posizione” e, in “Archivio certificati ”, selezionare la voce “Autorità di certificazione radice affidabili ”.
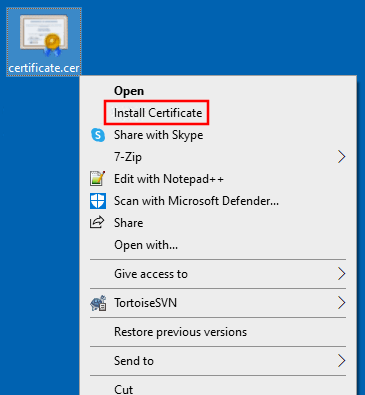
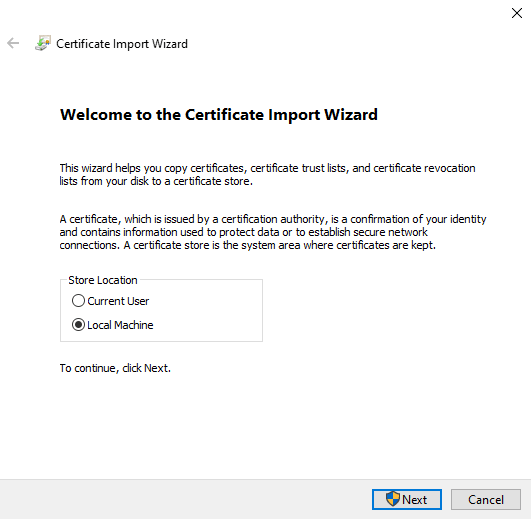
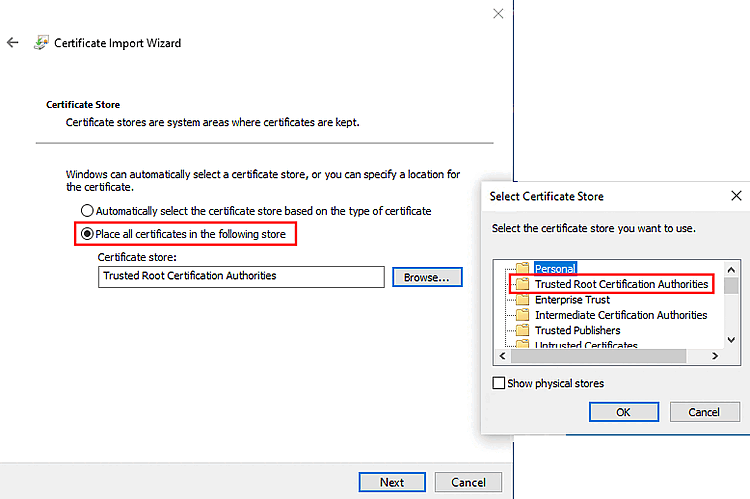
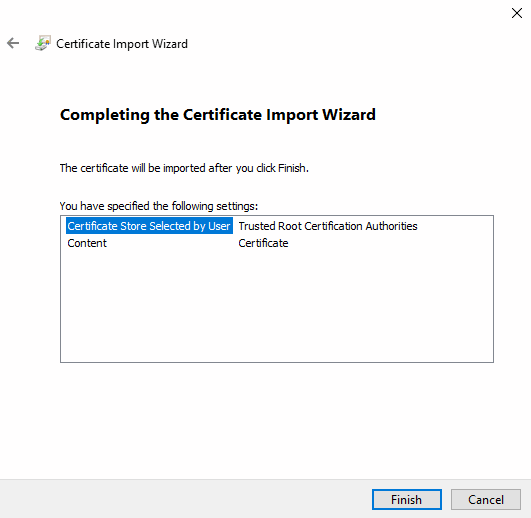
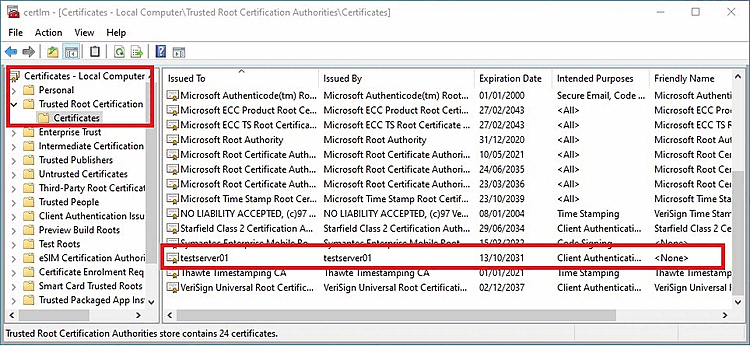
Il certificato è stato importato con successo nell'archivio " Computer locale \ Autorità di certificazione radice attendibili" .
Ripetete ora questa procedura per tutti i client.
Verificate il certificato nel browser.
Prova 3Dfindit. Se dovessero verificarsi dei problemi, riavvia innanzitutto l'AppServer.